Auditorías de contratos inteligentes: qué cubren en un casino descentralizado y qué no
Comprobaciones 4 y 5 · contratos y auditorías
Una auditoría es una firma externa leyendo el código antes de que guarde dinero. Solo dos de las seis plataformas activas que comprobamos nombran a sus auditores: Azuro lista once informes y Dexsport enlaza dos. Otras tres dicen «auditado» y ahí se quedan. Aquí está cómo leer esa afirmación y cómo comprobar tú mismo una dirección de contrato.
Dos de nuestras cinco comprobaciones son de papeleo: si las direcciones de los contratos están publicadas y si alguien de fuera del equipo ha revisado el código. Suenan áridas. Son también las que más suspenden las plataformas que se llaman descentralizadas, y las que te protegen de la forma más común de perder dinero en cadena: firmar una transacción de un contrato que no era el que creías.
Qué es una auditoría
Una firma de seguridad lee los contratos inteligentes de una plataforma antes de que entren en funcionamiento, o poco después, buscando fallos que permitan a alguien llevarse fondos o saltarse las reglas. Escribe un informe con lo que encontró, la gravedad de cada problema y si el equipo lo corrigió. Un informe bueno nombra los contratos y la versión que cubrió.
Quién nombra a sus auditores
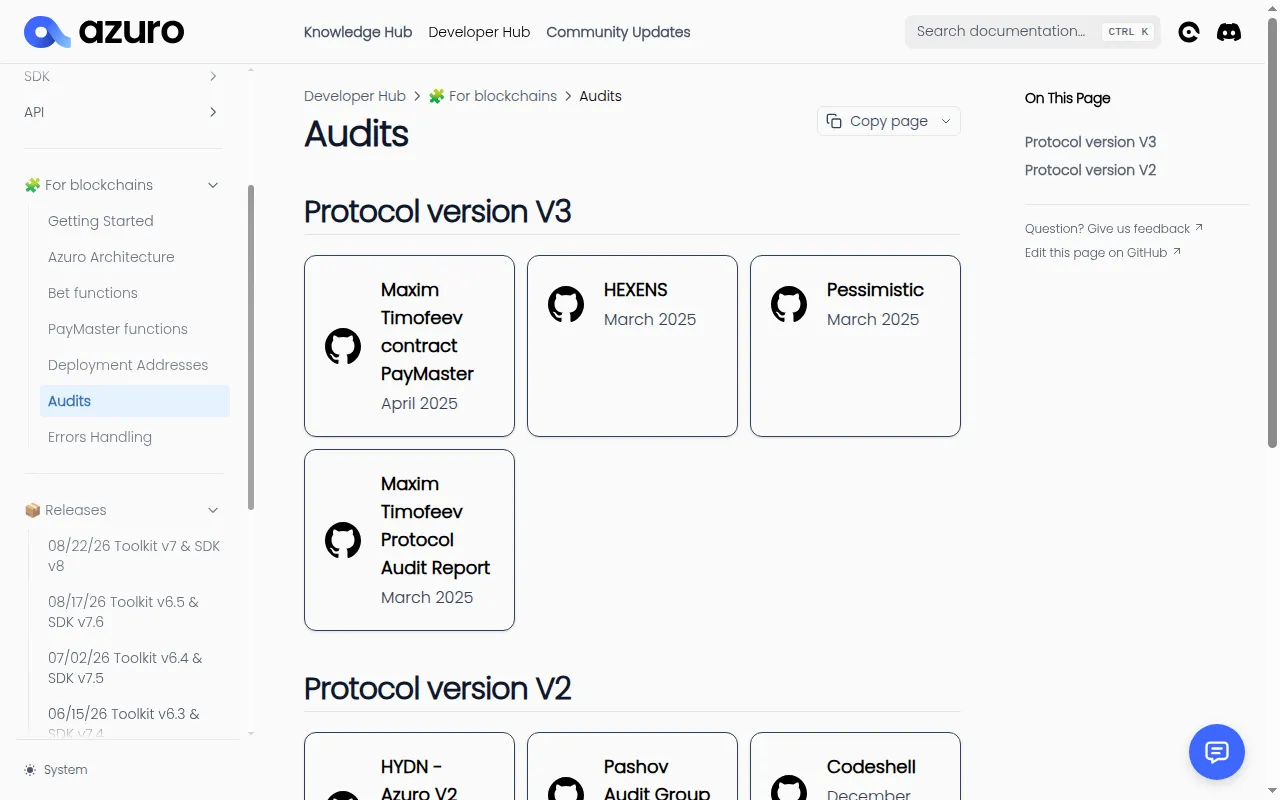
Azuro va claramente por delante. Su portal para desarrolladores lista once auditorías por versión de protocolo:
| Versión | Firma | Fecha |
|---|---|---|
| V3 | Maxim Timofeev (contrato PayMaster) | abril de 2025 |
| V3 | Hexens | marzo de 2025 |
| V3 | Pessimistic | marzo de 2025 |
| V3 | Maxim Timofeev | marzo de 2025 |
| V2 | HYDN | junio de 2024 |
| V2 | Pashov Audit Group | febrero de 2024 |
| V2 | Codeshell | diciembre de 2023 |
| V2 | Pessimistic | abril de 2023 |
| V2 | Pashov Audit Group | marzo de 2023 |
| V2 | Pessimistic | febrero de 2023 |
| V2 | g0 group | enero de 2023 |
Toda aplicación construida sobre Azuro, Bookmaker.xyz incluida, hereda esa cobertura para los contratos del protocolo.
Dexsport enlaza una ficha de proyecto en CertiK y un análisis de seguridad de Pessimistic. En las páginas que leímos no constaban ni el alcance ni las fechas.
Overtime dice que cada juego de casino es «un contrato inteligente aparte, auditado», y publica el código fuente en GitHub bajo licencia MIT. No nombra al auditor en su documentación. WINR y JustBet describen contratos auditados y una garantía auditada sin nombrar firma. SX Bet y Gamba no tenían ninguna auditoría en la documentación que leímos.
Un «auditado» sin nombre vale medio punto en cómo puntuamos, porque es una afirmación que no puedes comprobar. Una firma con nombre y un informe se lleva el punto.
Qué no cubre una auditoría
- Las versiones posteriores. Los informes de la V2 de Azuro no cubren la V3. Un protocolo que se actualiza después de su auditoría corre código sin auditar hasta la siguiente.
- Las claves de actualización. Muchos contratos pueden actualizarse o pausarse con una clave de administración. Quién la tiene importa tanto como el código.
- La web. Un contrato perfecto detrás de una interfaz secuestrada sigue llevándote a firmar la transacción del atacante.
- Las entradas. Una auditoría comprueba que el contrato usa bien el número aleatorio o el resultado, no de dónde salió. De eso trata de dónde sale el azar.
- La conducta del negocio. El problema de ZKasino en 2024 no fue un fallo de código. El ETH puenteado por los usuarios se convirtió en el token del proyecto y se envió a Lido. Más en lo que salió mal.
Direcciones de contrato publicadas
La cuarta comprobación es más simple y igual de útil. Una plataforma que publica las direcciones de sus contratos te deja comparar lo que vas a firmar con lo auténtico.
- Azuro publica su fondo de liquidez, su bóveda y sus contratos de apuesta y de núcleo por red; en Polygon la moneda de apuesta es USDT.
- SX Bet publica sus contratos de garantía y de USDC en SX Rollup, la cadena 4162.
- Gamba publica el identificador de su programa en Solana.
- BetSwirl publicó un contrato de banca por red y un contrato de Dice, con las mismas direcciones en cada red EVM; siguen en cadena.
- Overtime publica el código fuente de los contratos en lugar de las direcciones desplegadas, lo que vale medio punto.
Cómo comprobar un contrato antes de firmar
- Abre la documentación de la plataforma y copia la dirección del contrato para la red en la que estás.
- Cuando el monedero te pida firmar, abre los detalles y mira la dirección de destino, o el contrato al que das permiso.
- Compara al menos los seis primeros y los seis últimos caracteres. Si no coinciden, cancela.
- Pega la dirección en un explorador de bloques. Un contrato real de una plataforma tiene un historial de llamadas de muchos monederos.
- Con los permisos de token, aprueba solo el importe que vayas a apostar.
Esa rutina lleva un minuto y bloquea el vaciado más habitual. El resto de hábitos están en jugar seguro en cadena, y cómo quedan las plataformas en las cinco comprobaciones está en la clasificación de casinos descentralizados.